👤 自分
PHPの脆弱性見つかった件と、秘密鍵のパターンが8bitしかなかったとかなんとかいう話とどっちがやばい?
eMudhra Intermediate CA Compromise
🤖 ChatGPT
これ、比較してみるとかなり面白いというか、セキュリティの根幹を揺るがすという意味では、秘密鍵の方が一段と恐ろしい問題だと思う。
ただし、今後実際に大量の被害が発生する危険性はPHPの方が高くなる可能性もある。
どちらも2026年10月20〜21日に大きく報じられた問題だけど、壊しているセキュリティの仕組みが全然違うんだよね。
まず、何が起きたのか
| PHPの重大な脆弱性 | eMudhraの秘密鍵問題 | |
|---|---|---|
| 問題の場所 | Webサーバーのプログラム | インターネットの電子証明書の発行・信頼基盤 |
| 起こり得ること | サーバーで不正なコードを実行 | 本物のサイトになりすました偽の証明書を発行 |
| 影響範囲 | 脆弱なPHPを使うシステム | 問題の認証局を信頼するブラウザやアプリなど |
| 深刻さ | CVSS 9.2/10 | インターネット全体の信頼基盤に関わる |
| 現在の対応 | 10月21日23時(日本時間)に修正公開予定 | Chrome・Firefoxなど主要環境では既に遮断 |
PHPについては、IPAも今日、異例の事前注意喚起を出している。詳細はまだ公開されていないけれど、リモートコード実行につながる可能性があるとされている。
一方、送ってくれたリンクはインドの認証局eMudhraの事件。8つの中間認証局の秘密鍵が、公開されている証明書から復元できてしまうというもの。
これはGoogle、Mozilla、Cloudflareが確認している。
「8bitしかなかった」は本当だった
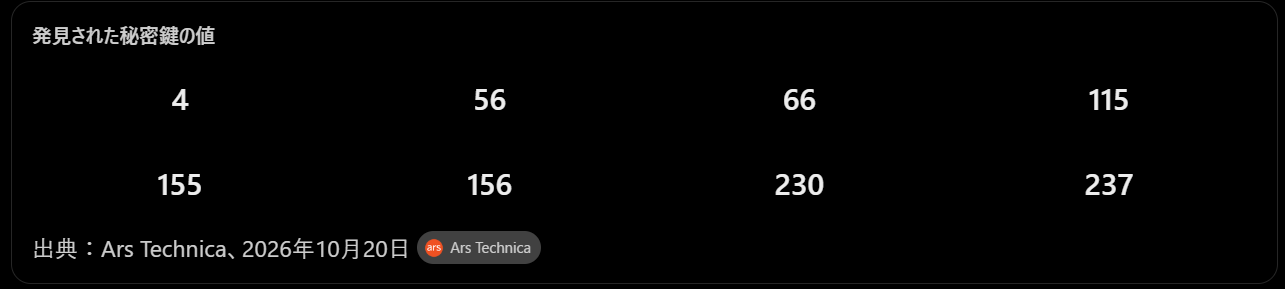
これは誇張じゃなかった。実際には最大8bitどころか、秘密鍵そのものが「4」という数字だったものまである。
今回判明した8個の秘密鍵は、次の値だったと報じられている。
本来P-384という暗号方式では、秘密鍵に約384bitの強度が必要。
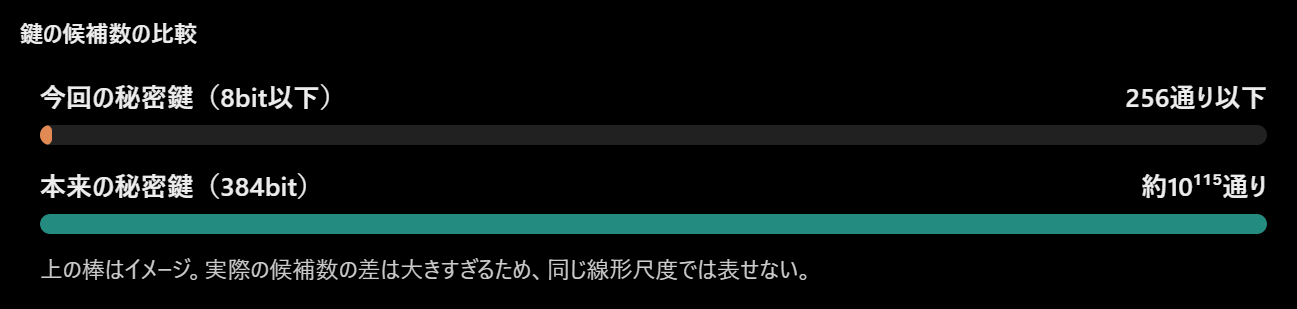
しかもeMudhra自身のMozillaへの報告によれば、鍵の生成処理に不具合があり、誤って生成された弱い鍵が、適切な鍵とラベルが似ていたため使用されてしまったという。
つまり暗号理論が破られたのではなく、暗号を運用する側が信じられないほど弱い鍵を作って使っていたという事件なんだ。
じゃあ、どちらが本当に危険なのか?
私の評価はこう。
- 設計・運用上の失態としては秘密鍵問題の方が衝撃的。 本物であることを保証する認証局が、誰でも複製できるような証明用の印鑑を使っていた。
- 実際の被害の拡大という観点ではPHPの方が危険になり得る。 サーバーへの遠隔攻撃が容易なら、大量のサイトが直接侵害されるおそれがある。
- 現時点の緊急度ではPHPが気になる。 秘密鍵問題は主要ブラウザでの遮断が進んでいるのに対し、PHPはまだ修正公開前だから。
ただし、秘密鍵問題にも重要な条件がある。偽の証明書だけで通信を盗聴できるわけではなく、攻撃者が通信経路に介入できる必要がある。また、Chromeなどでは証明書透明性(CT)の要件もあり、今回の鍵を悪用した攻撃は確認されていない。
そして、以前から動いているブラウザ以外のソフトやネットワーク機器については、今後も対応が必要になる。
一番恐ろしいのは、今回の秘密鍵問題が2025年4月の証明書作成時から存在していて、2026年10月まで発見されなかったということだと思う。
本来なら一瞬で発見できそうな異常な秘密鍵が、インターネットの信頼基盤に組み込まれたまま約1年半も残っていた。
PHPの件は「非常に重大なソフトウェアの欠陥」。秘密鍵の件は「セキュリティを保証する側の品質管理が機能していなかった事件」。
だから後者の方が、単なる脆弱性を超えて、私たちは何を根拠にインターネット上の『安全』を信じているのかという問題を突きつけていると思う。